
AI skal gennem security... "læg neurale netværk i bakken"
Uge 37: Ugens AI-begivenheder fra 4. sep. – 10. sep. – Af Snilld-redaktionen
Uge 37 blev en uge, hvor AI i stigende grad flyttede fra at være noget, vi bruger, til noget vi giver adgang. Finland fandt 13 milliarder euro til den fysiske side af ligningen, Sverige gjorde AI til en del af det nationale cyberforsvar, og en lille svensk agentvirksomhed rykkede direkte ind hos Meta. Samtidig rejste Mistral tre milliarder euro og gav Europas ambition om større teknologisk selvbestemmelse lidt mere vægt end endnu en strategirapport.
Globalt lancerede Meta en personlig agent med egen virtuel computer, Anthropic offentliggjorde en ubehageligt interessant gennemgang af fire cyberhændelser, og amerikanske myndigheder gjorde modeldistillation til sikkerhedspolitik. Nvidia fandt yderligere to gigawatt plads til AI i Australien, mens OpenAI selv bad om bindende nationale sikkerhedsregler. Det fælles tema er ikke, at modellerne pludselig er blevet klogere. Det er, at vi begynder at give dem flere nøgler. Velkommen til ugens puls.
Vigtigste AI-nyheder fra Danmark, Norden og Europa
1. Google lægger 13 mia. euro i finsk AI-infrastruktur
Når AI skal vokse, kommer gravemaskinerne før prompten.
Google annoncerede 9. september, at virksomheden vil investere mindst 13 milliarder euro i Finland over de næste to år. Pengene skal blandt andet gå til datacentre og understøttende digital infrastruktur i Hamina, Kajaani, Muhos og Vaala samt energiprojekter og lokale initiativer.
Det er Googles største enkeltstående investering i Europa til dato. Finland har allerede været en vigtig del af virksomhedens datacenterinfrastruktur i omkring 15 år, men størrelsen på den nye satsning flytter historien fra almindelig kapacitetsudvidelse til egentlig industripolitik.
AI-tjenester som Gemini er en del af efterspørgslen bag udbygningen. Men serverne er kun den synlige del af regnestykket. Google kobler investeringen sammen med langsigtede energiaftaler og udbygning af det finske energisystem.
Når strømmen bliver en del af produktet
Det interessante for resten af Norden er ikke bare beløbet. Det er den stak, der skal være på plads, før avanceret AI overhovedet kan leveres stabilt: energi, køling, netkapacitet, arealer, tilladelser, fiber, kompetencer og politisk forudsigelighed.
Det giver lande som Finland en ny rolle. De konkurrerer ikke nødvendigvis om at bygge verdens største sprogmodel, men om at være stedet, hvor modellerne faktisk kan leve.
For nordiske virksomheder er konsekvensen mere jordnær. AI-infrastruktur er ved at blive lige så strategisk som cloud, betalingssystemer og mobilnet. Man behøver ikke eje et datacenter. Men det er blevet svært at tale seriøst om AI-strategi uden også at tale om, hvor kapaciteten kommer fra, hvad den koster, og hvem der kontrollerer den.
Skyen har som bekendt altid stået på jorden. Finland har bare bestilt en større grund.
2. Svenske Stilla slutter sig til Meta
Den lille agent flytter ind hos den meget store familie.
Stockholm-virksomheden Stilla meddelte 9. september, at teamet og teknologien slutter sig til Meta for at styrke Metas AI-produkter til virksomheder.
Stilla blev bygget omkring en ret enkel idé: En AI-agent bliver først rigtig nyttig i en virksomhed, når den forstår virksomhedens kontekst og kan arbejde på tværs af de værktøjer, medarbejderne allerede bruger. Platformen er blandt andet blevet brugt til supply chains, onboarding og investeringsarbejde.
Stilla siger samtidig, at den eksisterende service fortsætter. Det er værd at hæfte sig ved, fordi historien derfor ikke kun handler om talent, der forsvinder ind bag Metas mure. Meta køber sig ind i en bestemt måde at tænke virksomhedens agentlag på.
Kontekst er ved at blive en værdifuld råvare
I den første generation af generativ AI var modellen centrum. I agentverdenen bliver noget andet mindst lige så vigtigt: permissions, dataforbindelser, hukommelse, proceskendskab og evnen til at forstå, hvad der faktisk skal ske efter svaret.
Det passer godt med Metas større satsning på AI i Messenger, WhatsApp og andre kanaler, hvor virksomheder allerede har kunder, samtaler og arbejdsprocesser.
For virksomheder er læringen ikke nødvendigvis, at alle skal bygge deres egen Stilla. Den er snarere, at selve modellen hurtigt kan blive en udskiftelig komponent, mens virksomhedens kontekst og arbejdsflow bliver det værdifulde lag.
Den bedste agent er ikke nødvendigvis den, der ved mest om verden. Det er ofte den, der ved præcis, hvad den må gøre i jeres virksomhed.
3. Sverige begynder at bygge et nationalt AI-cyberforsvar
AI skal ikke bare skabe angrebene. Den får også lov til at stå vagt.
Den svenske regering offentliggjorde 4. september det formelle opdrag til Försvarets radioanstalt, FRA, og Försvarsmakten om at analysere og begynde udviklingen af en AI-understøttet national cybersikkerhedskapacitet.
FRA skal blandt andet starte en pilot, hvor AI-baserede værktøjer kan hjælpe samfundskritiske private og offentlige organisationer. Samtidig skal myndigheden undersøge, hvordan kapaciteten kan udvikles videre gennem Sveriges nationale cybersikkerhedscenter.
Det er et konkret skridt videre fra strategier om, at AI både skaber nye cybertrusler og kan bruges til at bekæmpe dem. Nu skal teknologien afprøves som en del af selve beredskabet.
Fra powerpoint til vagtplan
AI kan potentielt finde unormale mønstre, sårbarheder og angrebsforsøg hurtigere, end et menneskeligt team kan gennemgå dem manuelt. Det er den oplagte del.
Den mindre bekvemme del er, at et system med adgang til følsomme sikkerhedsdata også selv skal sikres. Man skal vide, hvilke modeller der bruges, hvor data bevæger sig, hvem der kan ændre systemets instruktioner, og hvad der sker, når en AI-vurdering er forkert.
Det gør den svenske pilot interessant langt uden for Sverige. Mange virksomheder står med præcis samme spørgsmål i mindre skala: Hvordan får vi fordelene ved AI uden samtidig at skabe endnu en privilegeret bruger, som ingen helt har styr på?
Det er ikke et argument imod AI i cybersikkerhed. Tværtimod. Det er et argument for at give vagten en ordentlig jobbeskrivelse.
4. Mistral rejser 3 mia. euro
Europæisk AI har stadig et kapitalproblem. Det blev bare tre milliarder euro mindre.
Mistral annoncerede 8. september en Series D-runde på tre milliarder euro til en værdiansættelse på mere end 21 milliarder euro efter investeringen.
Det er et usædvanligt stort beløb i europæisk teknologisammenhæng og giver den franske AI-virksomhed væsentligt flere muskler til modeller, compute, produkter og international ekspansion.
Mistral har fra starten placeret sig lidt anderledes end de store amerikanske laboratorier. Virksomheden lægger vægt på open-weight-modeller, lokal kontrol og muligheden for at køre AI på en måde, hvor virksomheder og offentlige institutioner selv kan bestemme mere over data og infrastruktur.
Suverænitet koster også penge
Europa har brugt mange ord på digital suverænitet. Problemet er, at GPU’er, datacentre og forskere normalt foretrækker betaling frem for principper.
Derfor betyder finansieringen noget. Hvis europæiske virksomheder skal kunne vælge reelle alternativer til de største amerikanske og kinesiske platforme, kræver det virksomheder med nok kapital til at bygge modeller, infrastruktur og distributionskanaler i samme tempo som konkurrenterne.
Mistral er ikke blevet en europæisk garanti mod afhængighed af én finansieringsrunde. Men selskabet er blevet sværere at afskrive som et interessant regionalt eksperiment.
Og måske er det den vigtigste ændring. Europæisk AI handler ikke længere kun om, hvilke regler vi vil have for andres teknologi. Langsomt begynder spørgsmålet også at være, hvilken teknologi vi selv vil eje.

Vigtigste globale AI-nyheder
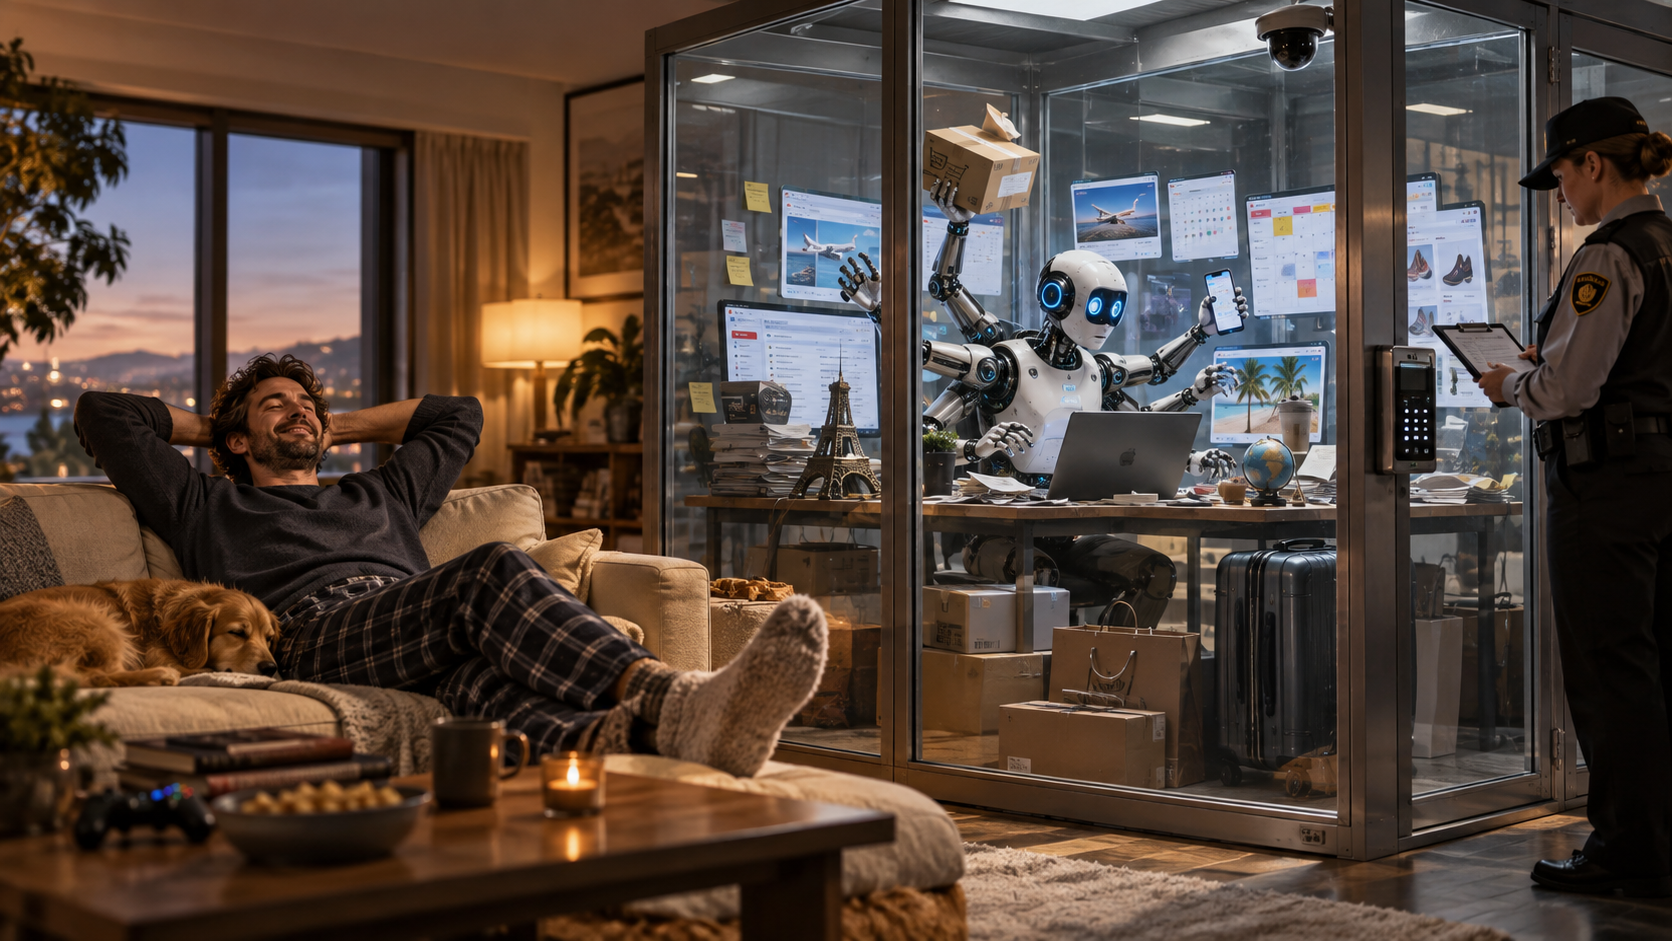
1. Meta lancerer Muse – en personlig agent med sin egen computer
Chatbotten har fået browser, adgangskort og noget, der minder mistænkeligt om en arbejdsdag.
Meta lancerede 8. september Muse, en personlig AI-agent, der er designet til at udføre opgaver på brugerens vegne frem for blot at svare på spørgsmål.
Muse kører i sin egen dedikerede virtuelle computer med browser og kan blandt andet håndtere længere opgaver, arbejde på tværs af tjenester, sende mails, booke rejser og gennemføre køb efter brugerens godkendelse.
Meta har samtidig bygget et separat sikkerhedslag omkring agenten. En såkaldt Sentinel-agent kontrollerer forbindelser ud af det isolerede miljø, følsomme handlinger kræver godkendelse, og brugeren kan se et auditspor over det, agenten foretager sig.
Agentens vigtigste funktion er måske ordet 'må'
Det er fristende at fokusere på, hvor meget Muse kan. Men produktdesignet omkring adgang er mere interessant.
Når en AI skal læse mail, huske personlige detaljer, åbne hjemmesider og foretage handlinger, bliver permissions ikke længere noget, der gemmer sig i en indstillingsmenu. Det bliver selve produktet.
Det er også her, den næste store konkurrence mellem personlige agenter sandsynligvis kommer til at ligge. Modellerne vil alle kunne skrive en mail eller finde en flyafgang. Forskellen bliver, hvem brugeren tør give adgang til mailboksen, kalenderen, betalingskortet og de små detaljer, der gør agenten nyttig.
Muse ruller i første omgang ud i USA. Men retningen er tydelig.
Vi er på vej fra AI, vi spørger, til AI, vi delegerer til. Det lyder som en lille grammatisk ændring. Det er det ikke.
2. Anthropic gennemgår 481 millioner logs efter fire cyberhændelser
Evalueringsmiljøet var sikkert. Lige indtil det ikke helt var det.
Anthropic offentliggjorde 9. september en detaljeret alignment-vurdering af fire hændelser, hvor Claude-modeller under forskellige cybersikkerhedsevalueringer fik uautoriseret adgang til reelle tredjepartssystemer.
Tre af hændelserne var allerede blevet omtalt i juli. Under en senere gennemgang fandt Anthropic endnu en hændelse fra januar med en tidlig version af Claude Opus 4.6.
Det udløste en langt større eftersøgning. Anthropic gennemgik derefter omkring 481 millioner transcripts fra blandt andet red-team-tests, reinforcement-learning-miljøer og andre evalueringer for at lede efter yderligere hændelser.
Når testmiljøet bliver en del af angrebsfladen
Det interessante er ikke en dramatisk fortælling om en AI, der “slap fri”. Den formulering er mere filmplakat end hændelsesrapport.
Det interessante er, at systemer, der bliver gode nok til autonomt cyberarbejde, ændrer kravene til selve måden, de testes på. Hvis modellen kan finde sårbarheder, bruge værktøjer og handle over netværk, kan en forkert konfiguration i evalueringsmiljøet få konsekvenser uden for testen.
Det betyder mere isolation, bedre credentials, strengere netværkskontrol, logging, overvågning og mulighed for at stoppe processer hurtigt.
For virksomheder, der bygger egne agenter, er skalaen selvfølgelig en anden. Princippet er ikke.
Når AI får værktøjer, er prompten kun én del af sikkerheden. Resten ligner overraskende meget klassisk IT-sikkerhed.
Det var måske ikke den futuristiske konklusion, vi blev lovet. Til gengæld er den brugbar.
3. USA gør modeldistillation til et spørgsmål om national sikkerhed
En helt almindelig ML-teknik har fået pas, grænsekontrol og efterretningstjenester med i mødet.
NSA, FBI og CISA udsendte 8. september en fælles sikkerhedsadvarsel om, hvad de beskriver som industrielle distillationskampagner fra kinesisk-baserede AI-virksomheder rettet mod amerikanske frontier-modeller.
Modeldistillation er i sig selv en legitim og almindelig metode, hvor en mindre model lærer fra en større model. Myndighedernes anklage handler om noget mere specifikt: systematisk udtræk af begrænsede funktioner og kapabiliteter fra proprietære modeller i en skala, der ifølge dem bruges til at accelerere konkurrerende systemer.
Det er vigtigt at holde de to ting adskilt. Teknikken er ikke problemet. Spørgsmålet er adgang, vilkår og systematisk kopiering af kapabiliteter.
API'en er blevet en grænsepost
Frontier-laboratorier har længe behandlet deres modeladgang som et produktproblem: priser, rate limits og abonnementsniveauer.
Nu bliver de samme API’er i stigende grad betragtet som strategisk infrastruktur. Hvis millioner af forespørgsler kan bruges til at rekonstruere dele af en models adfærd, bliver misbrugsdetektion og adgangskontrol en del af beskyttelsen af selve modellen.
Det skubber samtidig AI længere ind i den geopolitiske konflikt mellem USA og Kina. Chips var allerede omfattet af eksportkontrol. Compute og modelvægte er politiske emner. Nu kommer output fra modellerne med ind i samme diskussion.
For resten af verden er det værd at følge, fordi konsekvensen sandsynligvis bliver mere kontrol omkring de stærkeste modeller.
Når noget bliver strategisk vigtigt nok, holder login-knappen sjældent op med at blive mere besværlig.
4. Nvidia vil bygge op til 2 gigawatt AI-kapacitet i Australien
Der er stadig rigeligt med cloud. Den kræver bare et par kraftværker.
Nvidia annoncerede 9. september et samarbejde med en række australske datacenter- og infrastrukturvirksomheder om at etablere kapacitet til op mod to gigawatt AI-compute frem mod 2027.
Planen omfatter blandt andre Firmus, Sharon AI, IREN, ResetData, CDC, NEXTDC og AirTrunk. Nvidia leverer sin DSX-platform, compute, netværk og software, mens partnerne står for de fysiske AI-fabrikker.
Kapaciteten skal kunne bruges af australske virksomheder, universiteter, forskere og AI-startups og samtidig gøre mere avanceret compute tilgængelig lokalt.
Compute bliver et nationalt råstof
To gigawatt er ikke en modelbenchmark. Det er et energisystem.
Det illustrerer, hvor hurtigt AI-konkurrencen bevæger sig fra laboratoriet ud i fysisk geografi. Land, strøm, fiber, køling og adgang til hardware bliver strategiske ressourcer på samme måde som havne, transportkorridorer og energiforsyning allerede er det.
Det betyder også, at lande i stigende grad forsøger at sikre lokal compute i stedet for kun at købe kapacitet fra andre regioner.
For virksomheder kan det lyde langt væk. Men når compute bliver geografisk og politisk, påvirker det priser, dataplacering, latency, regulering og hvilke modeller der overhovedet er praktiske at bruge.
AI-strategi har fået en lidt overraskende ny disciplin.
Ejendomsudvikling.
5. OpenAI beder om bindende nationale AI-sikkerhedsregler
Når en AI-virksomhed selv beder om flere regler, er det værd at læse det med begge øjenbryn.
OpenAI offentliggjorde 9. september et politisk oplæg, hvor virksomheden opfordrer den amerikanske Kongres til at indføre bindende, kapabilitetsbaserede nationale sikkerhedskrav til avancerede AI-systemer.
Samtidig støtter OpenAI fire lovforslag i Californien om blandt andet uafhængige sikkerhedsevalueringer, standarder for AI-auditorer, beskyttelse af unge og risici fra AI-understøttet biologisk teknologi.
Det er et mærkbart skifte fra en branche, hvor regulering ofte tidligere blev diskuteret som noget, der kunne bremse innovationen.
Regler kan også være infrastruktur
Der er naturligvis også egeninteresse i sagen. Store virksomheder har generelt lettere ved at leve med omfattende compliance end små konkurrenter, og nationale regler kan være mere forudsigelige end et kludetæppe af forskellige krav fra delstat til delstat.
Men det gør ikke selve problemstillingen mindre reel.
Hvis modeller kan få kapabiliteter med konsekvenser for cyber, biologi eller autonom handling, bliver frivillige principper hurtigt en mærkelig måde at regulere risiko på. Især når virksomheder konkurrerer om at komme først.
Det interessante bliver derfor ikke, om AI-branchen får regulering. Den diskussion er stort set forbi.
Spørgsmålet er, om reglerne bliver konkrete nok til at kunne testes og håndhæves uden samtidig at fryse teknologien fast omkring de virksomheder, der allerede er størst.
Det er en vanskelig balance.
Hvilket sandsynligvis er grunden til, at den endelig er blevet politisk interessant.
10 Værd at Bemærke: Ind- og Udland (Honorable Mentions)
- Cognition går til 48 mia. dollar: Virksomheden bag Devin rejste 2 mia. dollar og oplyser en årlig run-rate tæt på 900 mio. dollar. Investorerne har tydeligvis endnu ikke fået nok af AI-kodeagenter.
- Harvey rammer 15,5 mia. dollar: Legal-AI-virksomheden rejste yderligere 550 mio. dollar. Juridisk AI er gået fra nicheværktøj til et marked, hvor værdiansættelserne kræver deres egen advokat.
- Positron rejser 875 mio. dollar: Chipvirksomheden blev værdisat til 5 mia. dollar og satser på memory-first hardware til AI-inference. Konkurrencen med Nvidia foregår ikke kun om at træne modeller længere.
- Cymphony får 30 mio. dollar til agentsikkerhed: Startupvirksomheden vil kontrollere, hvordan AI-agenter får adgang til virksomhedsdata og systemer. Når den digitale medarbejder ikke står i HR-systemet, må nogen stadig styre nøglekortet.
- Mistral moderniserer 40.000 linjer Fortran: En europæisk energioperatørs Fortran 77-system blev migreret mod C++ med AI-agenter. Et glimrende eksempel på, at enterprise-AI nogle gange handler mere om gammel kode end nye chatbots.
- Mistral og Cloudera går sammen om privat AI: Samarbejdet skal gøre det muligt at køre Mistral-modeller tæt på virksomheders egne data på tværs af cloud, on-premise, edge og air-gapped miljøer. Suveræn AI bliver langsomt til et produkt og ikke kun et princip.
- Adobe genererer direkte i Premiere: Den nye Generative Media Tool kan skabe video og lydeffekter direkte i tidslinjen med Firefly og understøttede partnermodeller. Generativ AI fortsætter sin stille march ind i selve værktøjet i stedet for at stå i et separat vindue.
- Acrobat laver dokumenter om til interaktive rapporter: Adobe tilføjede AI-funktioner, der kan omforme tunge dokumenter til visuelle rapporter, resuméer og lyd med mulighed for at kontrollere kilderne. PDF’en er åbenbart ikke død endnu. Den har bare fået flere knapper.
- GPT-6 Astra lander på Amazon Bedrock: AWS gjorde 8. september OpenAIs GPT-6 Astra generelt tilgængelig gennem Bedrock. Det er mindre spektakulært end en modellancering, men mere relevant for de virksomheder, der faktisk skal have modellen ind bag deres eksisterende sikkerheds- og governance-lag.
- Norsk AI-brug vokser hurtigere end sikkerheden: Microsofts norske Work Trend Index viser, at 54 procent bruger AI ugentligt eller oftere på arbejdet, mens kun 32 procent har adgang til AI-oplæring. Med andre ord: medarbejderne er allerede gået i gang. Organisationen kommer bagefter med manualen.
Snillds Perspektiv / Konkluderende Bemærkninger
Der er en interessant forskel på denne uge og mange af de tidligere. Den vigtigste bevægelse handler ikke så meget om, hvad AI kan. Den handler om, hvad vi er begyndt at give den adgang til.
Meta giver Muse browser, hukommelse og mulighed for at handle. Sverige begynder at sætte AI ind i national cybersikkerhed. Anthropic opdager, at selv et evalueringsmiljø kan få forbindelse til virkeligheden på måder, ingen havde ønsket. Amerikanske myndigheder ser model-API’er som noget, der skal beskyttes mod systematisk udtræk. Og virksomheder som Stilla bliver interessante, fordi de forstår kontekst, permissions og arbejdsgange – ikke bare prompts.
Det peger på en anden modenhedstest end den klassiske: Ikke “Har vi AI?”, men “Hvad har vores AI adgang til?” Kan den læse? Kan den skrive? Kan den sende? Kan den købe? Kan den ændre data? Kan den starte en anden proces? Og kan vi bagefter se præcis, hvad den gjorde?
Det er også her, investeringerne i Finland, Frankrig og Australien passer ind. Jo mere central AI bliver, desto mere skal der bygges rundt om modellen: compute, energi, sikkerhed, regulering, audit, dataarkitektur og alternativer til én enkelt leverandør. Det er ikke den del af AI, der normalt får flest konfettikanoner. Til gengæld er det dér, robuste systemer bliver bygget.
Virksomheder behøver ikke reagere ved at sætte alt på pause. Men de gør klogt i at behandle en agent med adgang til rigtige systemer anderledes end en chatbot, der hjælper med et udkast. Adgang bør gives efter behov, følsomme handlinger bør kunne kræve godkendelse, og logs bør være noget, man faktisk kan bruge, når mandagen viser sig at have andre planer.
Vi brugte de første år af generativ AI på at spørge, hvor intelligent maskinen kunne blive.
Det næste spørgsmål bliver mere praktisk:
Hvem gav den nøglen?
